Wdrażam ISO 27001 w organizacjach

Od analizy GAP do przygotowania do certyfikacji

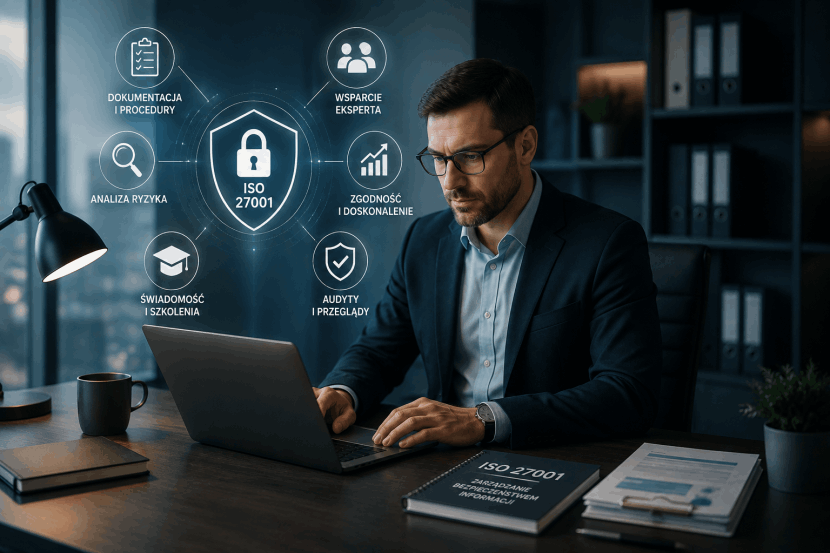
Pomagam organizacjom zbudować skuteczny SZBI, spełnić wymagania ISO/IEC 27001:2022 i przygotować się do audytu certyfikacyjnego.

Praktyczne wdrożenie. Spójna dokumentacja. Realne bezpieczeństwo.

GAP → Ryzyko → SZBI → Audyt → Certyfikacja


Piotr Słupczyński
Auditor wiodący ISO 27001:2022

Wdrożenie | Audyty | Szkolenia

Nie tworzę dokumentacji dla samego certyfikatu. Buduję system, który działa w rzeczywistej organizacji.
Mobirise Website Builder
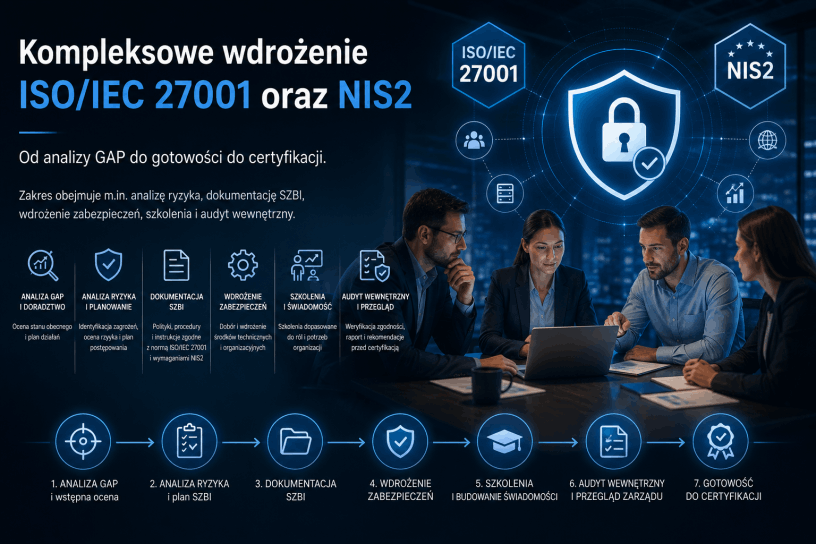
Kompleksowe wdrożenie ISO/IEC 27001 oraz NIS2

Od analizy GAP do gotowości do certyfikacji. Zakres obejmuje m.in. analizę ryzyka, dokumentację SZBI, wdrożenie zabezpieczeń, szkolenia i audyt wewnętrzny.

Mobirise Website Builder
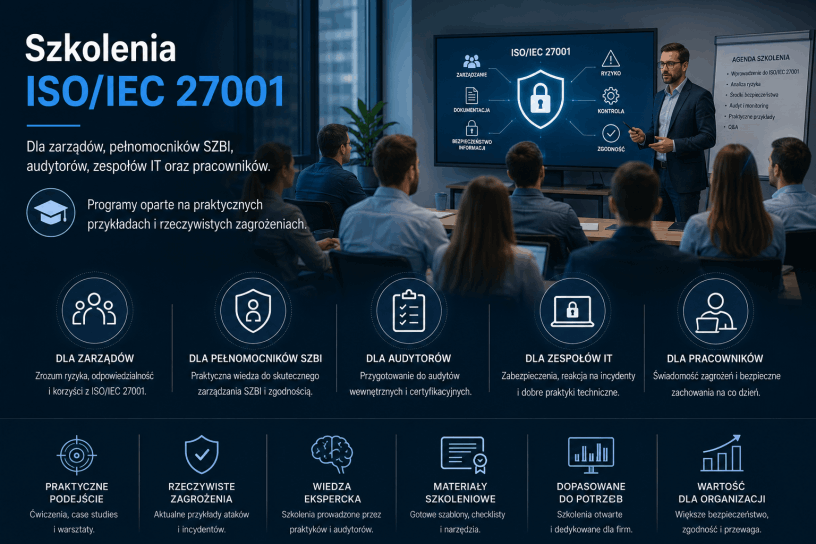
Szkolenia ISO/IEC 27001

Dla zarządów, pełnomocników SZBI, audytorów, zespołów IT oraz pracowników. Programy oparte na praktycznych przykładach i rzeczywistych zagrożeniach.


Mobirise Website Builder
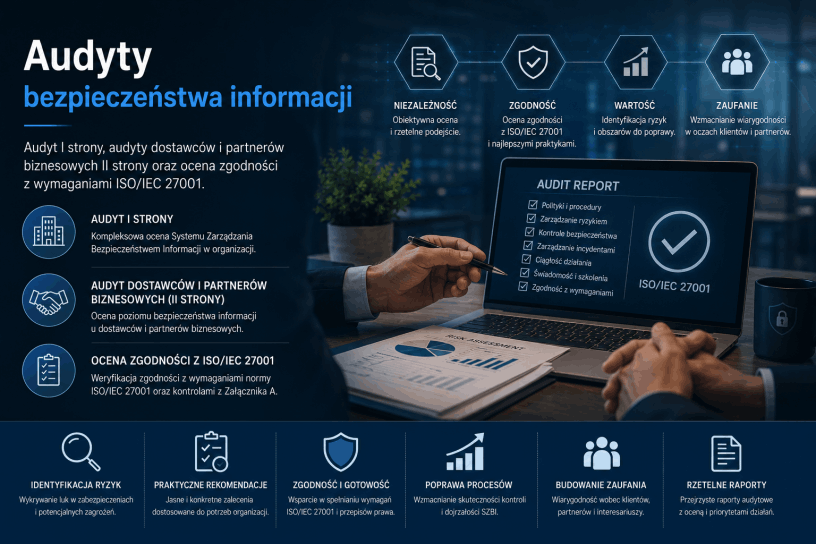
Audyty bezpieczeństwa informacji

Audyt I strony, audyty dostawców i partnerów biznesowych II strony oraz ocena zgodności z wymaganiami ISO/IEC 27001.

Zewnętrzny Pełnomocnik / Koordynator SZBI

Nie muszą Państwo tworzyć dodatkowego etatu. Mogę przejąć bieżące koordynowanie i utrzymanie SZBI, wspierać kierownictwo, nadzorować ryzyka, dokumentację, audyty, działania korygujące i przygotowanie organizacji do kolejnych audytów.

Przeprowadzę Państwa przez cały proces

Od pierwszej analizy do certyfikacji i późniejszego utrzymania SZBI.

1

Analiza GAP

Oceniamy stan obecny organizacji i identyfikujemy obszary wymagające dostosowania do ISO/IEC 27001.
2

Określenie zakresu SZBI

Ustalamy, jakie procesy, systemy, informacje i obszary organizacji zostaną objęte systemem.
3

Identyfikacja aktywów i procesów

Określamy kluczowe zasoby, informacje oraz procesy, które wymagają odpowiedniego poziomu ochrony.
4

Analiza i ocena ryzyka

Identyfikujemy zagrożenia i podatności oraz określamy ryzyka i sposoby ich ograniczenia.
5

Opracowanie dokumentacji SZBI

Tworzymy dokumentację niezbędną do funkcjonowania systemu – dopasowaną do rzeczywistej organizacji, a nie gotowy zestaw dokumentów „z szuflady”
6

Szkolenia i budowanie świadomości

Przygotowujemy pracowników, kadrę zarządzającą oraz osoby odpowiedzialne za SZBI do świadomego stosowania zasad bezpieczeństwa.
7

Wdrożenie zabezpieczeń

Wprowadzamy wymagane rozwiązania organizacyjne, proceduralne i techniczne oraz pomagamy przełożyć wymagania normy na codzienną praktykę.
8

Audyt wewnętrzny

Sprawdzamy, czy SZBI działa prawidłowo, identyfikujemy niezgodności i wskazujemy obszary wymagające poprawy.
9

Przygotowanie do certyfikacji

Porządkujemy system, usuwamy zidentyfikowane niezgodności i przygotowujemy organizację do audytu jednostki certyfikującej.
10

Certyfikacja i dalsze utrzymanie SZBI

Wspieram organizację również po wdrożeniu – w utrzymaniu, doskonaleniu systemu oraz przygotowaniu do kolejnych audytów.


Wiem, jak SZBI powinien być zbudowany, jak go wdrożyć, jak audytować i – przede wszystkim – jak przygotować ludzi do jego stosowania

Mobirise Website Builder

Doświadczenie i kwalifikacje

25+ lat doświadczenia. Audyty, wdrożenia i szkolenia.

Jestem certyfikowanym Audytorem Wiodącym ISO/IEC 27001:2022. Łączę ponad 25 lat doświadczenia w IT i bezpieczeństwie informacji z praktyką audytową, wdrożeniową i szkoleniową.

Swoje kompetencje rozwijałem poprzez studia podyplomowe i specjalistyczne z zakresu zarządzania, informatyki, bezpieczeństwa, ochrony danych i prawa, w tym MBA for IT oraz studia na PJATK, UW, Politechnice Warszawskiej i Akademii Leona Koźmińskiego.

Mam za sobą wiele audytów ISO/IEC 27001 realizowanych w ramach Centrum Certyfikacji Jakości Wojskowej Akademii Technicznej (CCJ WAT). Dzięki temu znam proces oceny systemu zarówno z perspektywy organizacji, jak i audytora.

W pracy stawiam na praktyczne i skuteczne rozwiązania – dokumentacja ma wspierać organizację, a wdrożony system rzeczywiście podnosić poziom bezpieczeństwa.

Więcej o moim doświadczeniu i kwalifikacjach:

Profil LinkedIn – Piotr Słupczyński
www.cyberszkolenia.pl

Współpracuję z:

Mobirise Website Builder
Zarządami i właścicielami firm

którym zależy na uporządkowaniu bezpieczeństwa i odpowiedzialnym zarządzaniu ryzykiem.

Mobirise Website Builder
Pełnomocnikami SZBI i osobami odpowiedzialnymi za ISO

które potrzebują wsparcia eksperta.

Mobirise Website Builder
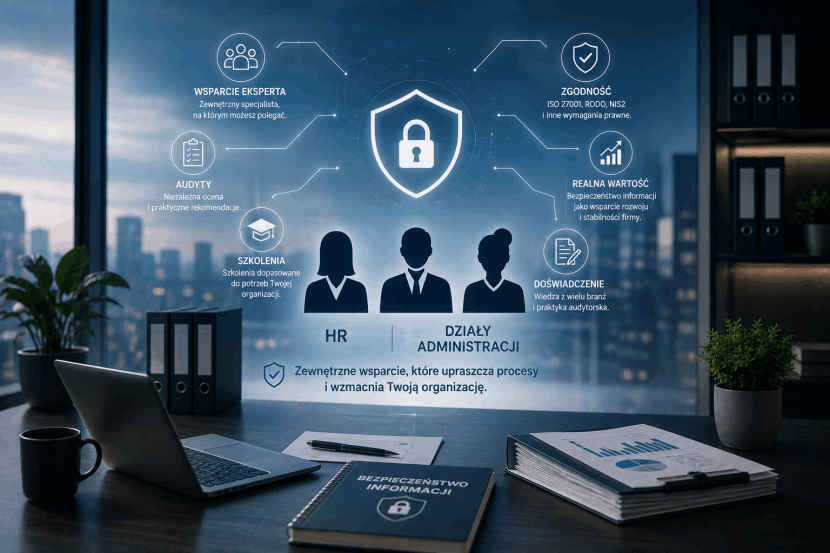
HR i działami administracji

które szukają zewnętrznego specjalisty, audytora lub trenera.

Mobirise Website Builder
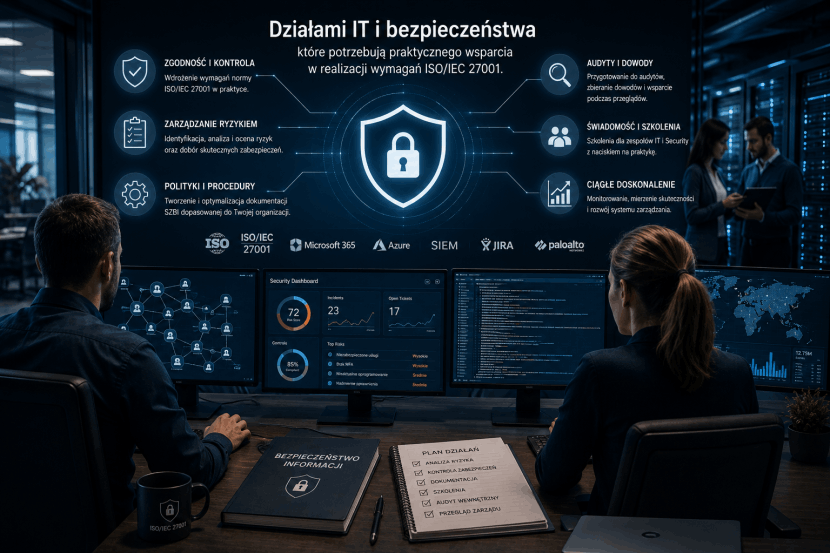
Działami IT i bezpieczeństwa

które potrzebują praktycznego wsparcia w realizacji wymagań ISO/IEC 27001.

FAQ?

Tak. Przeprowadzam audytor II strony (Second-Party Audit), czyli niezależną ocenę dostawcy, usługodawcy lub partnera biznesowego w imieniu organizacji zlecającej audyt.

Celem jest ocena, czy dostawca spełnia wymagania organizacji w zakresie bezpieczeństwa informacji, zgodności z ISO/IEC 27001, wymagań umownych oraz bezpieczeństwa łańcucha dostaw.

Tego typu audyt pozwala zweryfikować rzeczywisty poziom bezpieczeństwa dostawcy i ograniczyć ryzyko wynikające ze współpracy z podmiotami zewnętrznymi.

Czas wdrożenia zależy przede wszystkim od wielkości organizacji, zakresu SZBI, liczby procesów oraz stopnia przygotowania firmy.

W praktyce kompleksowe wdrożenie najczęściej zajmuje od 3 do 9 miesięcy. W mniejszych organizacjach, z dobrze uporządkowanymi procesami, możliwe jest przeprowadzenie wdrożenia szybciej, natomiast większe i bardziej złożone organizacje mogą potrzebować 9–12 miesięcy lub więcej.

Typowy przebieg wygląda następująco:

Analiza GAP → zakres SZBI → analiza ryzyka → dokumentacja → wdrożenie zabezpieczeń → szkolenia → audyt wewnętrzny → działania korygujące → gotowość do certyfikacji.

Nie liczy się samo tempo wdrożenia, ale gotowość organizacji do rzeczywistego funkcjonowania SZBI i pomyślnego przejścia audytu certyfikacyjnego.

Tak. Przygotowuję organizacje kompleksowo do audytu certyfikacyjnego ISO/IEC 27001 – od analizy GAP i oceny gotowości, przez uporządkowanie SZBI, dokumentacji, analizy ryzyka i wdrożenie zabezpieczeń, po szkolenia, audyt wewnętrzny oraz usunięcie stwierdzonych niezgodności.

Moim celem jest doprowadzenie organizacji do stanu, w którym jest rzeczywiście gotowa na audyt jednostki certyfikującej, a nie tylko posiada wymaganą dokumentację.

Prowadzę audyty dostosowane do roli organizacji i celu, jaki ma zostać osiągnięty. Każdy rodzaj audytu odpowiada na inne pytanie: czy system działa, czy nasi dostawcy spełniają wymagania oraz czy organizacja jest zgodna z określonym standardem lub wymaganiami.

Audyt I strony – audyt wewnętrzny
Przeznaczony dla organizacji, która chce ocenić własny SZBI. Sprawdzam zgodność systemu z ISO/IEC 27001, skuteczność wdrożonych rozwiązań, realizację procesów oraz obszary wymagające poprawy. Audyt może być również elementem przygotowania do audytu certyfikacyjnego.

Audyt II strony – audyt dostawcy lub partnera biznesowego
Przeznaczony dla organizacji, która chce zweryfikować swoich dostawców, wykonawców lub partnerów. Oceniam, czy podmiot zewnętrzny spełnia wymagania dotyczące bezpieczeństwa informacji, wymagania umowne oraz przyjęte przez organizację kryteria bezpieczeństwa. To szczególnie istotne przy zarządzaniu ryzykiem dostawców i bezpieczeństwem łańcucha dostaw.

Audyt III strony – niezależny audyt certyfikacyjny
Przeprowadzany przez niezależną jednostkę certyfikującą w celu obiektywnej oceny zgodności SZBI z wymaganiami ISO/IEC 27001. Taki audyt prowadzi do wydania lub utrzymania certyfikatu. W tym przypadku audytor działa w imieniu jednostki certyfikującej, a nie organizacji.

Zarząd i kadra kierownicza – ISO/IEC 27001, cyberbezpieczeństwo, zarządzanie ryzykiem i odpowiedzialność kierownictwa. W tej grupie wykorzystuję również warsztaty z klockami LEGO, które w praktyczny i angażujący sposób pokazują zależności między procesami, aktywami, zagrożeniami i ryzykiem oraz uczą podejmowania decyzji w sytuacjach zagrożenia.
Pełnomocnicy ds. SZBI i zespoły wdrożeniowe – budowa, wdrożenie, utrzymanie i doskonalenie SZBI.
Audytorzy wewnętrzni – planowanie, prowadzenie i dokumentowanie audytów ISO/IEC 27001 zgodnie z ISO 19011.
Pracownicy organizacji – bezpieczeństwo informacji w codziennej pracy, phishing, hasła, poczta elektroniczna, urządzenia oraz bezpieczne korzystanie z AI.
Działy IT i bezpieczeństwa – praktyczne aspekty zabezpieczania informacji, zarządzania ryzykiem i realizacji wymagań ISO/IEC 27001.
Osoby przygotowujące się do roli Pełnomocnika SZBI – kompleksowe przygotowanie do organizowania i nadzorowania funkcjonowania SZBI.
Kadra odpowiedzialna za dostawców i zakupy – bezpieczeństwo łańcucha dostaw, wymagania bezpieczeństwa wobec dostawców oraz audyty II strony.

Szkolenia mogą mieć formę wykładów, warsztatów lub praktycznych ćwiczeń i są każdorazowo dostosowywane do specyfiki organizacji oraz poziomu uczestników.
Tak. Oferuję kompleksowe wsparcie organizacji w roli Pełnomocnika / Koordynatora SZBI, obejmujące m.in. utrzymanie i rozwój systemu, analizę ryzyka, nadzór nad dokumentacją, szkolenia, audyty wewnętrzne, działania korygujące oraz przygotowanie do audytów certyfikacyjnych. Dzięki doświadczeniu audytorskiemu patrzę na SZBI nie tylko z perspektywy wdrożenia, ale również tego, jak system będzie oceniany podczas niezależnego audytu.

Moim zadaniem jest zadbać, aby SZBI nie był tylko dokumentacją, ale rzeczywiście działał i był utrzymywany w organizacji.

Porozmawiajmy o wdrożeniu

Piotr Słupczyński
Usługi Informatyczno-Edukacyjne – Piotr Słupczyński
Audytor Wiodący ISO/IEC 27001:2022

ul. Pielgrzymów 23/29
04-417 Warszawa, Polska

NIP: 1132042763
REGON: 141664699

📞 +48 695 080 378
✉️ piotr@slupczynski.eu
🌐 www.27001.edu.pl
🌐 www.cyberszkolenia.pl

Offline Website Creator